7 类问题点名 20 余款健康医疗应用:中山一院、徐医附院、东南中大医院、广安门医院、丁香医生等在列
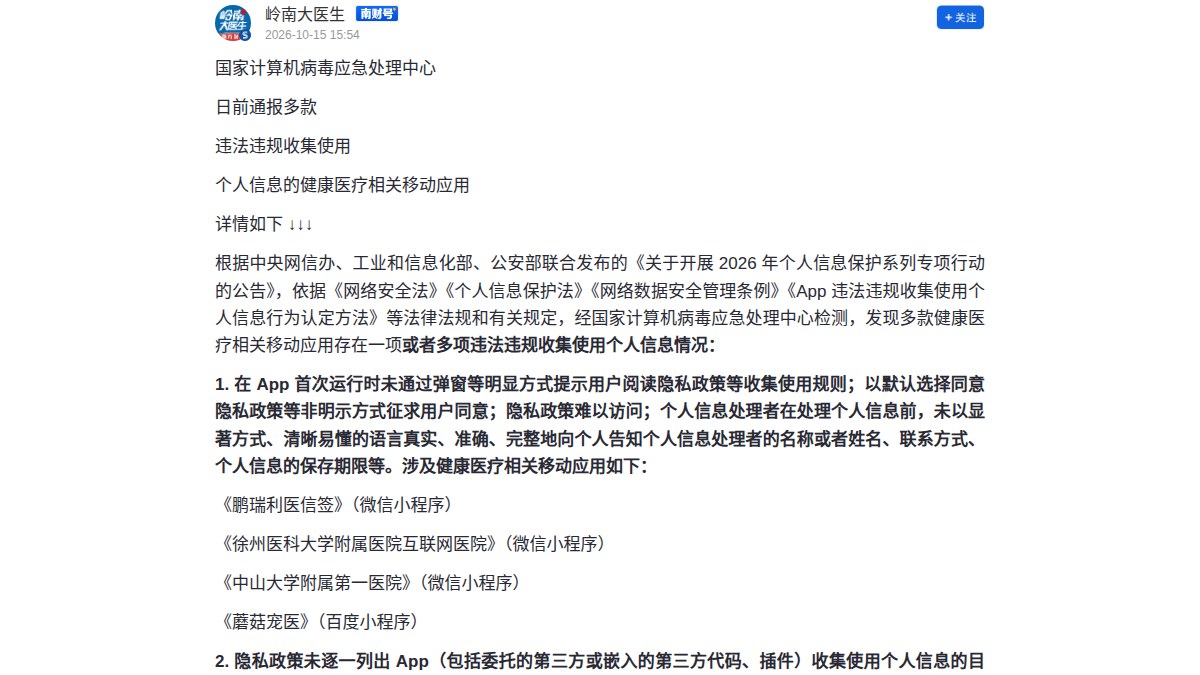
依据中央网信办、工业和信息化部、公安部《关于开展 2026 年个人信息保护系列专项行动的公告》,国家计算机病毒应急处理中心检测发现多款健康医疗相关移动应用存在违法违规收集使用个人信息情况,21 世纪经济报道 2026-10-15 报道,共通报 7 类问题,检测期为 2026 年 7 月 29 日至 9 月 4 日。点名对象包括中山大学附属第一医院、徐州医科大学附属医院互联网医院、东南大学附属中大医院智慧医院、广安门医院 V4.3.0、丁香医生 11.63.0、健康 160 V7.8.7.1、和睦家医疗、谷医堂商城、天津市眼科医院视光中心等微信小程序、百度小程序与 App;媒体表述为 20 余款,按通报清单逐条去重约 19 款。问题集中在未弹窗提示与默认同意、隐私政策未逐一列出第三方收集目的方式范围、对外提供未取得单独同意、未提供撤回同意途径、未采取有效安全技术措施等。通报未公开处罚金额与整改期限。
数据视角 × 医疗数据从业者 | 影响分析 × 医院信息化/临床医生 | 监管动态
国家计算机病毒应急处理中心通报多款健康医疗相关移动应用存在违法违规收集使用个人信息情况,共 7 类问题,21 世纪经济报道 2026 年 10 月 15 日报道,媒体表述为 20 余款。点名对象涵盖中山大学附属第一医院、徐州医科大学附属医院互联网医院、东南大学附属中大医院智慧医院、广安门医院、丁香医生、健康 160 等微信小程序与 App。检测期为 2026 年 7 月 29 日至 9 月 4 日。需强调:这是官方检测通报,属涉嫌违规,尚未公布处罚金额与整改期限,不等于已作出行政处罚。
开场:三部门专项行动下的检测通报,健康医疗应用成个人信息违规的高发区
这次通报的执法依据来自中央网信办、工业和信息化部、公安部联合发布的《关于开展 2026 年个人信息保护系列专项行动的公告》,检测与认定则依据《网络安全法》《个人信息保护法》《网络数据安全管理条例》《App 违法违规收集使用个人信息行为认定方法》等法律法规和有关规定,由国家级检测机构出具结果。健康医疗类应用之所以密集出现在名单上,与其业务特性直接相关:预约挂号、在线复诊、检验报告查询、慢病随访、运动与体重管理,每一步都要采集身份信息、联系方式,并进一步触及病史、用药、检查检验结果等敏感个人信息。数据敏感度越高,法律对告知同意、最小必要与安全保障的要求就越严,合规缺口也就越容易在集中检测中暴露。从被点名对象的构成看,这次通报同时覆盖了三甲医院、互联网医院、消费健康工具与中医类应用,说明问题并不集中在某一种业态,而是行业性的合规基线偏低:大型医院的注意力更多投向诊疗业务与评级,互联网医院与工具类产品则受制于迭代速度与投入,两者在隐私合规上的欠账通过这次专项行动被一次性摊开。
事实底座:检测期 2026-07-29 至 09-04,7 类问题与逐条点名的应用版本口径
通报列出的 7 类问题分别是:未在首次运行时以弹窗等明显方式提示阅读隐私政策、以默认同意等非明示方式征求同意、隐私政策难以访问、未显著告知处理者名称与联系方式及保存期限;隐私政策未逐一列出 App 及委托的第三方、嵌入的第三方代码与插件收集使用的目的、方式、范围;向其他处理者提供个人信息未告知接收方名称、联系方式、处理目的与信息种类并取得单独同意;未提供撤回同意的途径或便捷方式;处理不满十四周岁未成年人个人信息未制定专门处理规则;未采取有效安全技术措施防止未经授权的访问及泄露、篡改、丢失;以及无隐私政策。按报道所附清单统计,涉及应用包括《鹏瑞利医信签》《徐州医科大学附属医院互联网医院》《中山大学附属第一医院》《蘑菇宠医》,《东南大学附属中大医院智慧医院》《江门市中心医院》《好轻》5.6.3、《轻牛健康》4.20.0、《万步健康》7.4.0.6183、《广安门医院》V4.3.0、《家庭中医馆》1.0.55、《丁香医生》11.63.0、《每日瑜伽》9.85.1.0、《知源经络穴位》4.3.0,《昆明医科大学第一附属医院》《和睦家医疗 UnitedFamily》,《健康 160》V7.8.7.1,《谷医堂商城》1.9.1+2026081201,以及《天津市眼科医院视光中心》微信服务号;其中未成年人专门规则一类,报道所附清单未显示具体应用。
主终点:隐私政策未列第三方收集范围一类涉及应用最多,接近点名总量半数
从数量分布看,第二类是这次通报中最集中的问题:隐私政策未逐一列出第三方收集使用的目的、方式、范围,点名应用超过全部被点名对象的半数,且形态横跨微信小程序与安卓应用商店上架的独立 App,既有三甲医院智慧医院小程序,也有丁香医生这样的头部健康内容平台,还有体重、瑜伽、穴位类消费健康工具。这一现象的技术根源在于第三方 SDK 的普遍嵌入:统计、推送、支付、客服、广告归因等模块往往在业务迭代中被逐个接入,隐私政策却停留在最初版本,形成政策文本与实际数据流向长期脱节。相比之下,无隐私政策与未提供撤回同意入口这两类属于更基础的缺失,数量虽少,性质上却更容易被直接认定;未采取有效安全技术措施一类同样值得警惕,因为它指向的不是文本瑕疵而是防护能力不足,一旦发生泄露,后果与整改成本都远高于补一版隐私政策。
延伸解读:医院信息科与临床科室需重做同意链路、撤回入口与第三方清单
对被点名的医疗机构而言,整改不能停留在补一份隐私政策文本。医院信息科首先要做的是一次完整的 SDK 与接口清点,把小程序、App 内嵌的第三方代码与插件逐一列出,与外部数据共享的接收方、目的与信息种类一并写清;其次要重做同意链路,把默认勾选改为明示同意,把对外提供个人信息的情形拆出单独同意弹窗,并在显著位置给出撤回同意的入口;再次要补齐保存期限与处理者联系方式的告知。临床科室常被忽略的一层是随访与患者管理场景:医助、随访专员通过个人微信或第三方表单收集患者信息,往往不进入医院正式系统,却是真实的个人信息处理行为,同样需要纳入台账。涉及未成年人就诊的科室,还需单独制定专门处理规则。
冷静观察:未点名不等于合规,小程序主体与第三方服务商责任仍需另行核对
三点边界要讲清楚。第一,这份通报是检测结果的公开,属行政执法环节的通报,对涉事运营者构成整改约束,但通报本身未公开处罚金额与整改期限,目前公开信息只到涉嫌违法违规这一层,不宜表述为已被处罚。第二,通报只列被检出的具体应用与版本号,检测期为 2026 年 7 月 29 日至 9 月 4 日,iOS 端与未被纳入抽检的应用不在本次范围内,因此不能推断未被点名即合规,也不能因某款应用已更新版本就认为问题自动消除。第三,小程序与服务号的运营主体常由医院与第三方服务商共有,数据处理者身份、委托处理与共同处理的划分需要在合作协议与隐私政策中另行核对,责任归属不能仅凭应用名称判断。
原文链接:21 世纪经济报道(21 财经客户端)
千方医数集编辑部 出品
