加拿大爱德华王子岛23.4万人健康信息遭越权访问:一份2011年的文件,隔了十五年才被通报
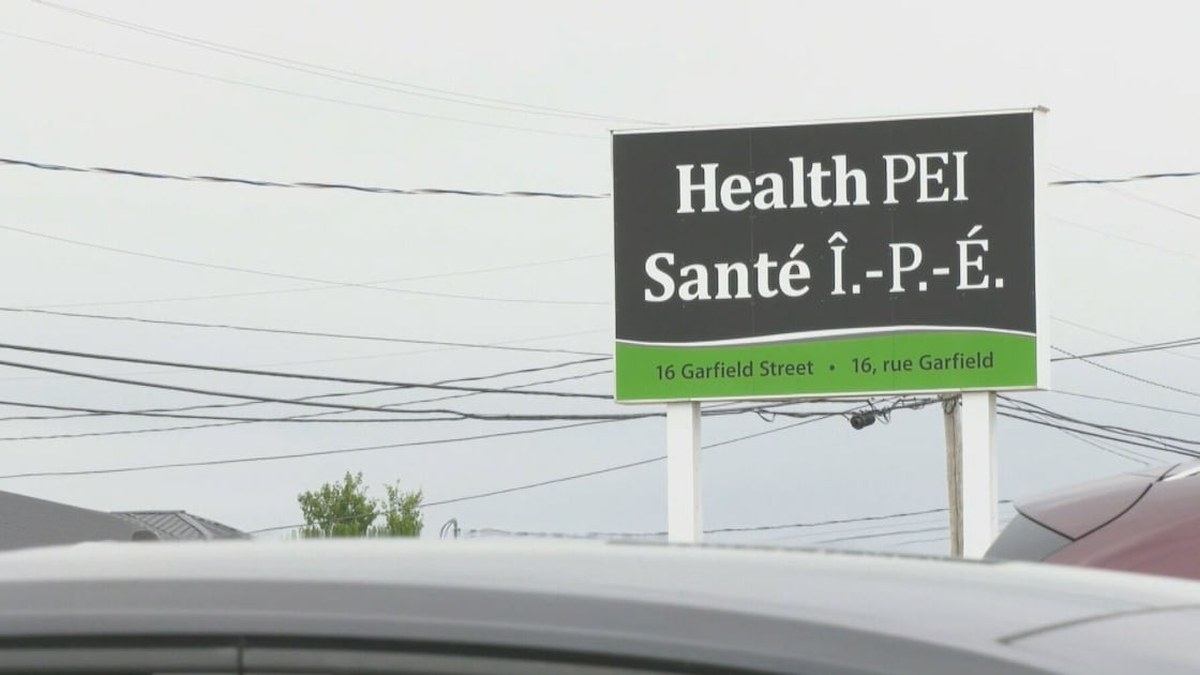
9月28日,加拿大爱德华王子岛卫生机构Health PEI通报,一名未经授权者访问了由第三方服务商保存的一份2011年创建的文件,可能影响最多约23.4万人。文件字段包括姓名、出生与死亡日期、性别、PEI个人健康号与Medicare资格信息。事件于9月7日上报、9月28日公开。Health PEI代理CEO Laurae Kloschinsky称基于目前信息判断滥用风险较低,事件范围限于服务商自身,Health PEI与省政府系统未被侵入,已报告省信息与隐私专员并通知执法部门。
一份2011年的旧文件被翻出来:23.4万份健康信息,涉事的是服务商的手
影响分析 × 医疗数据从业者 | 事实报道 × 监管与合规专家 | 监管动态
2026年9月28日,加拿大爱德华王子岛卫生机构Health PEI通报一起数据安全事件:一名未经授权者访问了由第三方服务商保存的一份创建于2011年的文件,受影响人数上限约23.4万,字段包括姓名、出生与死亡日期、性别、PEI个人健康号与Medicare资格信息。真正扎眼的是时间差与路径:文件已经存了十五年,被撬开的却不是自家的门,Health PEI与省政府系统在这次事件中均未被侵入,事件9月7日上报,隔了21天才走到公众面前。
开场:一份十五年前的文件,放进今天的泄露通报里
通报给出的画面很短:一名未经授权的个人,经由一家为Health PEI提供服务的公司,进入了那份文件。没有勒索软件,没有被拖库的生产库,也没有横向移动。被接触的数据既不来自今年的门诊,也不来自去年的住院,而是一份十五年前就已定型的历史文件。对医疗数据从业者来说,这种形状的事故更难处理,因为它绕过了所有最新的防护产品。
文件年龄决定了它的气质。2011年前后,医疗信息化正从纸质与本地库向集中式系统迁移,数据常以导出包、批量文件的形式在机构与供应商之间流动。这类载体的防护强度取决于当时那只手:有没有加密、放在哪个目录、谁能打开、何时该删。十五年后攻防两端换了几代技术,唯独这份文件的访问控制大概率还停在它被创建的那天。
还需要区分事故与漏洞。外界惯用的词是泄露,但公开的事实边界更窄:有人越权打开了一份本不属于其权限的文件。截至目前,Health PEI未确认数据被复制或导出。尚未确定的损失之外,问题已经完整显现——历史数据在供应商处的留存状态,机构自己未必掌握。
23.4万这个数字怎么算出来的
「23.4万」是上限,不是确诊名单的长度,这个差别在风险评估里至关重要。按Health PEI给出的界定,风险人群有两类:2011年及以前持有爱德华王子岛健康卡的人,以及2008年至2011年间在岛内接受过医疗服务的非居民。两类叠加,才得出大约23.4万这一上限。
界定方式本身透露出文件性质。它不像某个业务系统的用户表,更像一份按资格口径整理的名册:既覆盖本省持卡居民,也覆盖当年在岛内就诊的外来人口。持卡人以2011年为界,因为文件创建于彼时,此后加入体系的人自然不在其中;非居民窗口取2008至2011年,则是该文件回溯覆盖的服务年份。风险人群的边界不是算出来的,是被文件的生成逻辑给定的。
对受影响者而言,字段组合值得掂量。姓名、性别、出生日期足以拼出身份识别的基础骨架,死亡日期与PEI个人健康号又把医疗身份的独特性加了进来。这里没有诊断、用药、检查结果等临床内容,因此不构成完整病历暴露。但健康号与资格信息具备长期稳定性,它们不像密码那样可以重置,一旦流出便难以回收。
没有被攻破的是自己家系统:第三方外包的风险边界
通报中最该被读进去的一句是:Health PEI与省政府系统没有被侵入。这不是安抚,而是边界界定——攻击面不在机构自己的网络里,而在受托处理数据的一方。医疗机构把登记、结算、档案数字化交给服务商是常态,数据一旦交付,其安全强度就不再由院方的安全预算单独决定,而取决于合同里写了什么、对方有没有照做。
由此产生结构性错位。院方可以持续加固内网、升级边界设备、培训员工,但服务商手里那份十五年前的文件不在射程之内,因为它大概率没有出现在任何资产台账上。业界把这类数据称为影子数据:业务上早已不再调用,法律或审计上又未到期,于是留在原地,连同创建时的弱口令、明文存储与宽松共享一起变老。
代理首席执行官Laurae Kloschinsky的判断是,基于目前信息,这些数据被滥用的风险较低。这个结论有其成立条件:没有金融账户信息,没有临床内容,健康号本身不能直接换取服务。但边界同样清楚——低风险是针对滥用的即时判断,并非对已发生访问的否认,也不冲抵身份冒用与精准诈骗这类低频、难以归因的长期损害。
21天:从上报到公开的时间差
时间线是第二个信息点。事件9月7日上报,9月28日公开,中间约21天。Health PEI的说法是,公开通报出于透明考虑。这句话在从业者眼里读出另一层意思:透明在这里被当作可选项而非义务执行,机构权衡后选择公布,值得肯定。
这21天里发生了什么尚未公开。可确认的处置有两项:已向爱德华王子岛省信息与隐私专员报告立案,并通知执法部门。前者是法定监管接口,后者用于判断是否构成犯罪。而对受影响者来说,这21天本该用来完成三件事——确认访问行为的实际范围,判断数据是否被复制或导出,以及预备通知与防护指引。进展未披露。
滞后的效应是双重的。一方面,调查需要时间,过早披露可能干扰取证,这是常见且合理的考量;另一方面,受影响人群在不知情的21天里无法采取任何自我保护动作,其中相当一部分人早已离开该省或多年不在医疗体系内活跃,常规渠道触达难度本就很高。数据越老,找人的成本越高。
冷静观察:真正该问的是这份2011年的文件为什么还在
把这起事件读成又一次入侵,会错过重点。真正的问题朴素得多:一份2011年创建、字段足以识别一个人医疗身份的文件,为什么十五年后仍然存在,仍然可以被某个不该打开它的人打开。答案既不指向新系统缺陷,也不指向新攻击技术,而指向数据生命周期管理这一长期排在建设之后的事项。
留存期限从来不是纯技术问题。医疗数据的保存年限通常由临床需要、财务审计、法律追诉与研究用途共同决定,各省隐私立法也给出各自口径。问题在于,多数机构只规定了该留多久,很少规定到期由谁、以什么方式、在多长时间内销毁,更少把这项要求延伸到供应商及其下级分包方。条款一旦缺失,数据就静默地存活下去。
可预期的追问有三条。其一是受托方的数据清点与定期核验能否写进强制条款,而非停留在推荐性要求;其二是历史数据的加密与最小权限是否应与现行数据同标,而不是按创建年代分层豁免;其三是向隐私专员报告之后是否应设置一个向公众通报的时限,使透明从善意变成规则。
回到23.4万人身上。他们绝大多数不会因此遭遇可察觉的损失,低风险判断大概率成立。但有一件事已经不可逆转:属于2011年的那份名单,在2026年被证明仍然可读。医疗数据的风险不只发生在它被产生的那一刻,它随时间积累,直到留存本身成为最薄弱的环节。锁上十五年前的抽屉,其价值不亚于再给新系统加一道防火墙。
原文链接:CTV News(依据Health PEI新闻稿)
千方医数集编辑部 出品
